
Cyberint 将威胁情报与攻击面管理相融合,为组织提供针对其全部外部风险暴露的整合可视性。安全团队无需在多个割裂的工具之间来回切换,即可通过一个平台清晰掌握所有对外暴露的资产。
该平台可自主发现企业的全部对外资产,并将这种可见性与开放网络、深网及暗网情报相结合。借助这一组合,网络安全团队能够更早发现自己最相关的已知与未知数字风险,在攻击者将其转变为入侵入口之前先一步处置。
包括来自各大主要行业垂直领域的财富 500 强企业在内的全球客户,都依托 Cyberint 来预防、检测、调查和处置钓鱼攻击、欺诈、勒索软件、品牌滥用、数据泄露、外部漏洞等威胁,从而获得持续的外部网络威胁防护。
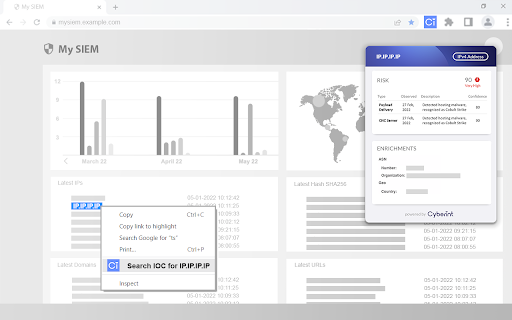
Cyberint 还利用来自数百个数据源的情报来丰富 IOC 和 CVE 信息,提供独特的风险评分以及基于情报的风险因素。此外,它还能检测 C2 服务器、僵尸网络和受感染主机,让团队优先处理真正重要的安全信号。


评论
正在加载评论…